 Maurizio Malerba — ICT Senior Consultant
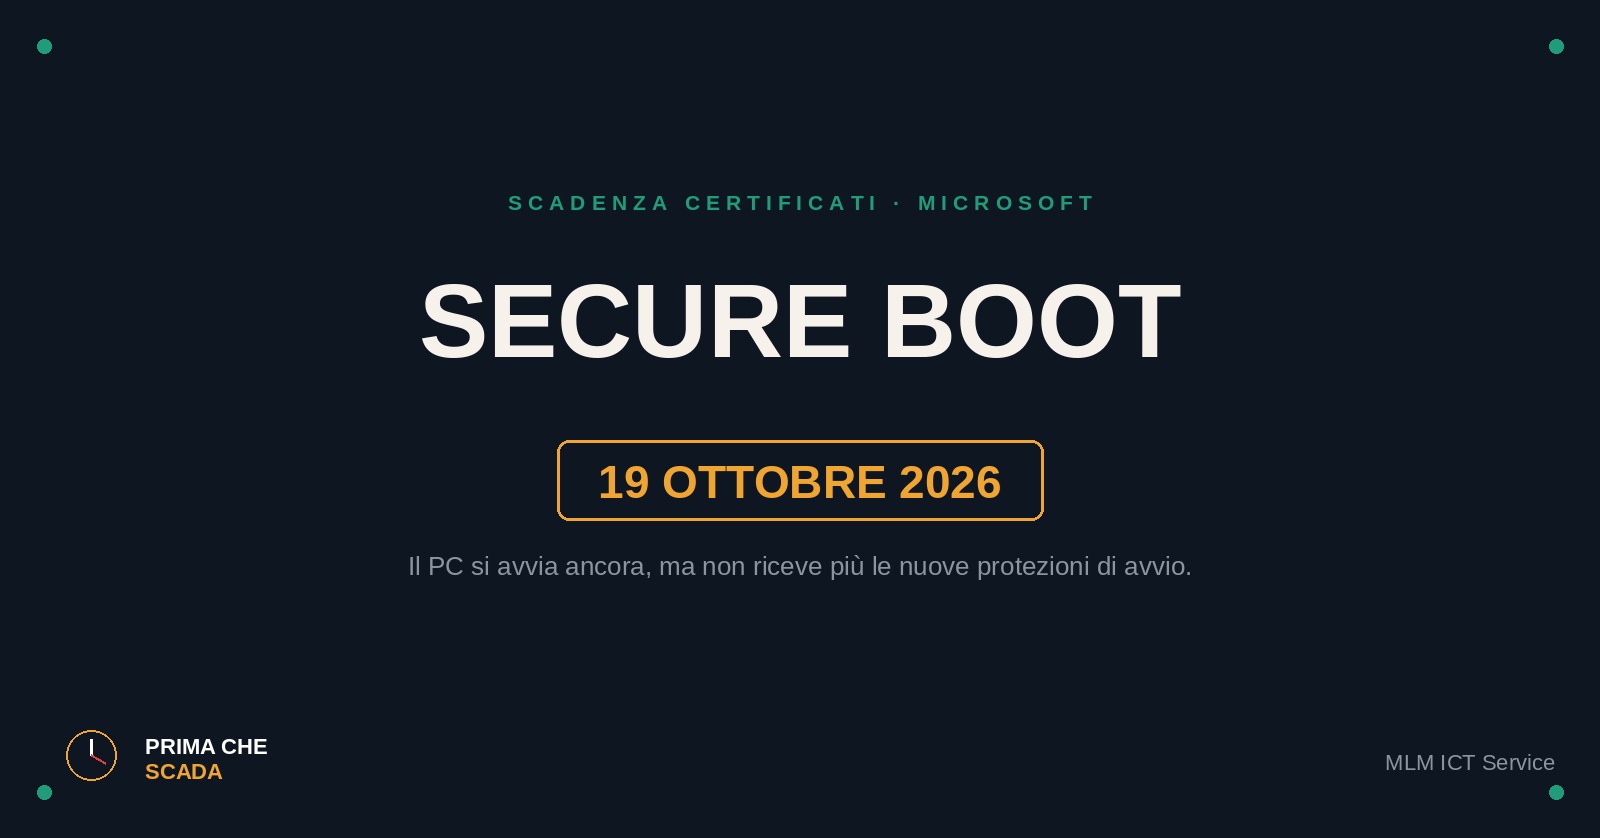
Il PC si accende lo stesso: è proprio questo il problema. Secondo la documentazione Microsoft, i certificati Secure Boot del 2011 scadono in tre tappe: il 24 giugno 2026 (KEK CA 2011), il 27 giugno 2026 (UEFI CA 2011) e il 19 ottobre 2026 (Windows Production PCA 2011, quello che firma il boot loader di Windows). Microsoft precisa che i dispositivi che non ricevono i nuovi certificati 2023 continuano ad avviarsi e ad installare i normali aggiornamenti, ma non possono più ricevere le nuove protezioni della fase di avvio: aggiornamenti del Boot Manager, liste di revoca, correzioni a vulnerabilità scoperte in seguito. La protezione si indebolisce nel tempo, senza alcun segnale visibile.
Nel mio giro di clienti PMI e studi professionali questo tipo di scadenza è la più insidiosa: non ci sono messaggi di errore, non si ferma nulla, e quindi nessuno se ne accorge. Intanto i computer più datati, quelli che in ufficio "vanno ancora benissimo", sono proprio i candidati a non ricevere mai l'aggiornamento.
Cosa conviene tenere presente:
È la scadenza di un timbro, non di un oggetto. Come una carta d'identità scaduta: la persona è sempre la stessa e passa ancora i tornelli, ma al controllo serio quel documento non vale più. Il PC si avvia, ma non può più aggiornare il proprio controllo di sicurezza iniziale.
Il rischio è silenzioso e si accumula. Non succede nulla il 19 ottobre. Succede quando, mesi dopo, esce una falla che riguarda l'avvio e quel PC non può riceverne la correzione. È come un portone con la serratura che non si può più sostituire.
I computer vecchi sono i più esposti. Per i modelli più datati il produttore potrebbe non rilasciare mai l'aggiornamento del BIOS necessario. E i PC con Windows 10 che non hanno aderito agli aggiornamenti estesi (ESU) non ricevono i nuovi certificati.
La maggior parte dei PC recenti si aggiorna da sola, ma va verificato. Su Windows 11 lo stato si legge in Impostazioni > Sicurezza di Windows > Sicurezza dispositivo > Avvio protetto: verde significa a posto, giallo o rosso richiedono attenzione, spesso un aggiornamento del BIOS del produttore.
Il punto vero non è questa singola data: è che la sicurezza di un PC dipende da componenti invisibili con una data di scadenza, e se nessuno tiene un elenco, nessuno li controlla.
Sul campo ho visto che la manutenzione che fa la differenza è quasi sempre quella noiosa: guardare, annotare, aggiornare, prima che qualcosa si rompa.
La mossa da fare prima del 19 ottobre: 1. Controllate lo stato di Avvio protetto sui PC dello studio o dell'azienda e annotate quelli non in verde, insieme a marca e anno di acquisto. 2. Per i PC non in verde, installate gli aggiornamenti Windows e verificate sul sito del produttore se esiste un aggiornamento del BIOS. Prima di toccare il BIOS fate un backup e conservate la chiave di ripristino BitLocker, se la cifratura è attiva. 3. Per i PC che non potranno essere aggiornati (produttore senza BIOS, Windows 10 senza ESU) inseritene la sostituzione nel piano di rinnovo, senza aspettare che si rompano.
Nel vostro studio o nella vostra azienda sapete dire quanti PC hanno oltre sei anni e se qualcuno li controlla?
#PrimaCheScada #PMI #StudiProfessionali #ConsulenteInformatico #SecureBoot #Windows
Fonti: https://support.microsoft.com/en-us/topic/windows-secure-boot-certificate-expiration-and-ca-updates-7ff40d33-95dc-4c3c-8725-a9b95457578e https://www.pcworld.com/article/3201751/still-dont-have-updated-windows-secure-boot-certificates-dont-panic.html