 Maurizio Malerba — ICT Senior Consultant
Da qualche mese circola una notizia rassicurante: l'Unione Europea starebbe alleggerendo gli obblighi di GDPR e NIS2. È vero solo in parte, e la parte vera non è ancora legge. Per la tua PMI, oggi, le regole restano quelle di sempre.
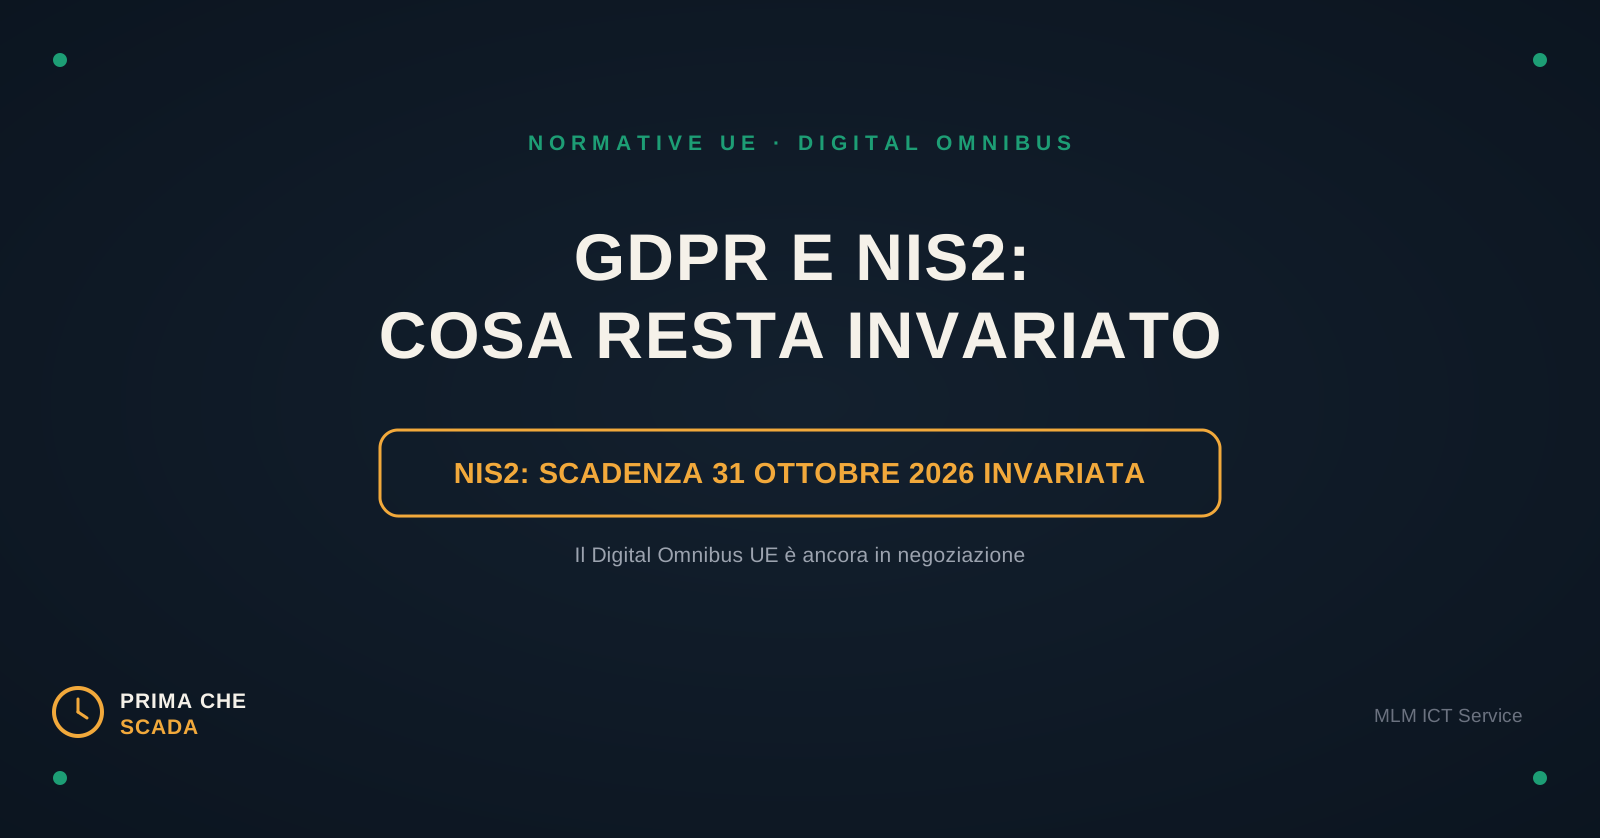
Il 19 novembre 2025 la Commissione Europea ha presentato il pacchetto "Digital Omnibus", una proposta divisa in due parti. La prima riguarda l'intelligenza artificiale e introduce tempi più lunghi per gli obblighi dell'AI Act: è già stata approvata dal Consiglio UE il 29 giugno 2026 ed è in vigore da luglio. La seconda parte, quella che riguarda GDPR, NIS2, DORA ed ePrivacy, propone di estendere da 72 a 96 ore il termine per notificare al Garante una violazione di dati ad alto rischio, e di creare un punto di segnalazione unico gestito da ENISA per evitare di notificare lo stesso incidente più volte ad autorità diverse. Questa seconda parte, però, è ancora in negoziazione tra Parlamento e Consiglio: secondo le analisi legali disponibili, l'adozione definitiva non è attesa prima della fine del 2026.
Nel mio lavoro quotidiano con le PMI vedo già l'effetto pratico di questa notizia, prima ancora che diventi legge: alcuni titolari mi chiedono se possono rallentare l'adeguamento NIS2 in corso, "tanto stanno semplificando tutto". È un ragionamento che rischia di costare caro, perché confonde una proposta in discussione con una norma già approvata.
Cosa c'è da sapere, in concreto, per non confondere le due cose:
Le due riforme viaggiano separate. La parte sull'intelligenza artificiale è già legge, quella su privacy e cybersecurity no. È come rinnovare la carta d'identità e dare per scontato che valga anche per il passaporto: sono due documenti diversi, con tempi diversi.
Le scadenze di oggi restano quelle di oggi. Il termine NIS2 del 31 ottobre 2026 non si sposta per una proposta ancora in discussione a Bruxelles. È come aspettarsi lo sconto scritto sul cartello prima che la cassa lo applichi davvero.
Le 96 ore non sono ancora la regola. Per il Garante Privacy restano valide le 72 ore attuali. Chi organizza già oggi le proprie procedure interne sul termine più lungo rischia di scoprire, in caso di violazione reale, di aver seguito il calendario sbagliato.
Il punto di ingresso unico semplificherà, ma non da subito. Oggi un'azienda coinvolta sia da GDPR sia da NIS2 deve ancora notificare separatamente ogni autorità competente. Un domani basterà un solo canale gestito da ENISA, ma quel domani, per ora, non ha una data certa.
La direzione, comunque, è chiara. Meno moduli diversi per la stessa notizia, meno duplicazioni tra normative che si sovrappongono. Ma "in discussione" e "in vigore" restano due condizioni molto diverse quando di mezzo c'è una sanzione.
Il punto vero non è se l'Europa semplificherà GDPR e NIS2: prima o poi, almeno in parte, lo farà. È che nel frattempo la tua PMI risponde alle regole in vigore oggi, non a quelle annunciate sui giornali.
La mossa da fare prima che la confusione diventi un problema:
Continua ad applicare le regole in vigore oggi: le 72 ore per la notifica al Garante e la scadenza NIS2 del 31 ottobre 2026, senza rallentare in attesa della riforma. Chiedi al tuo consulente privacy o al tuo DPO di segnalarti la data di adozione definitiva del pacchetto, così da aggiornare le procedure solo quando sarà legge a tutti gli effetti. Diffida di chi propone di "anticipare" oggi regole non ancora approvate: rischi di non essere in regola né con la normativa attuale né con quella futura.
Per approfondimenti o per una valutazione della tua posizione rispetto a GDPR e NIS2, scrivimi via email o iscriviti alla newsletter qui sotto: ogni sabato un nuovo numero di "Prima Che Scada", prima che la scadenza diventi un problema.